01 / VISIBILITY
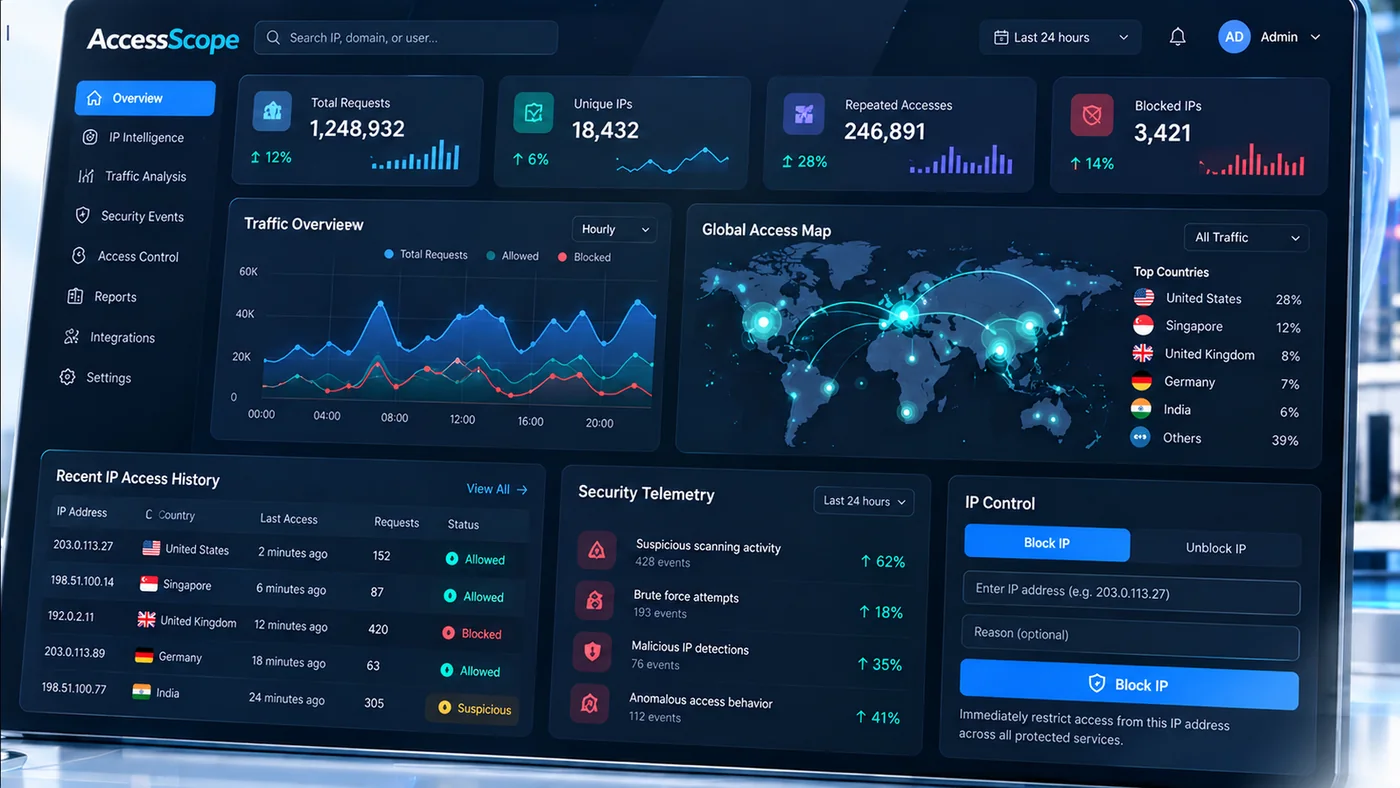
AccessScope
Access Intelligence & IP Control
アクセス、IP、Geo、Securityを可視化し、反復IPの把握からBlock / Unblockまで行います。
WHAT IS HAPPENING? →可視化・欺瞞防御・攻撃者観測・ランサムウェア早期警戒を、役割の異なる4製品で段階的に実装。各製品は独立運用を維持し、必要な場所だけ連携します。
同じ製品体系として見せながら、DB・設定・ログ・責務は独立維持。障害や誤設定の波及を抑えつつ、必要な観測・防御だけを組み合わせます。
アクセス、IP、Geo、Securityを可視化し、反復IPの把握からBlock / Unblockまで行います。
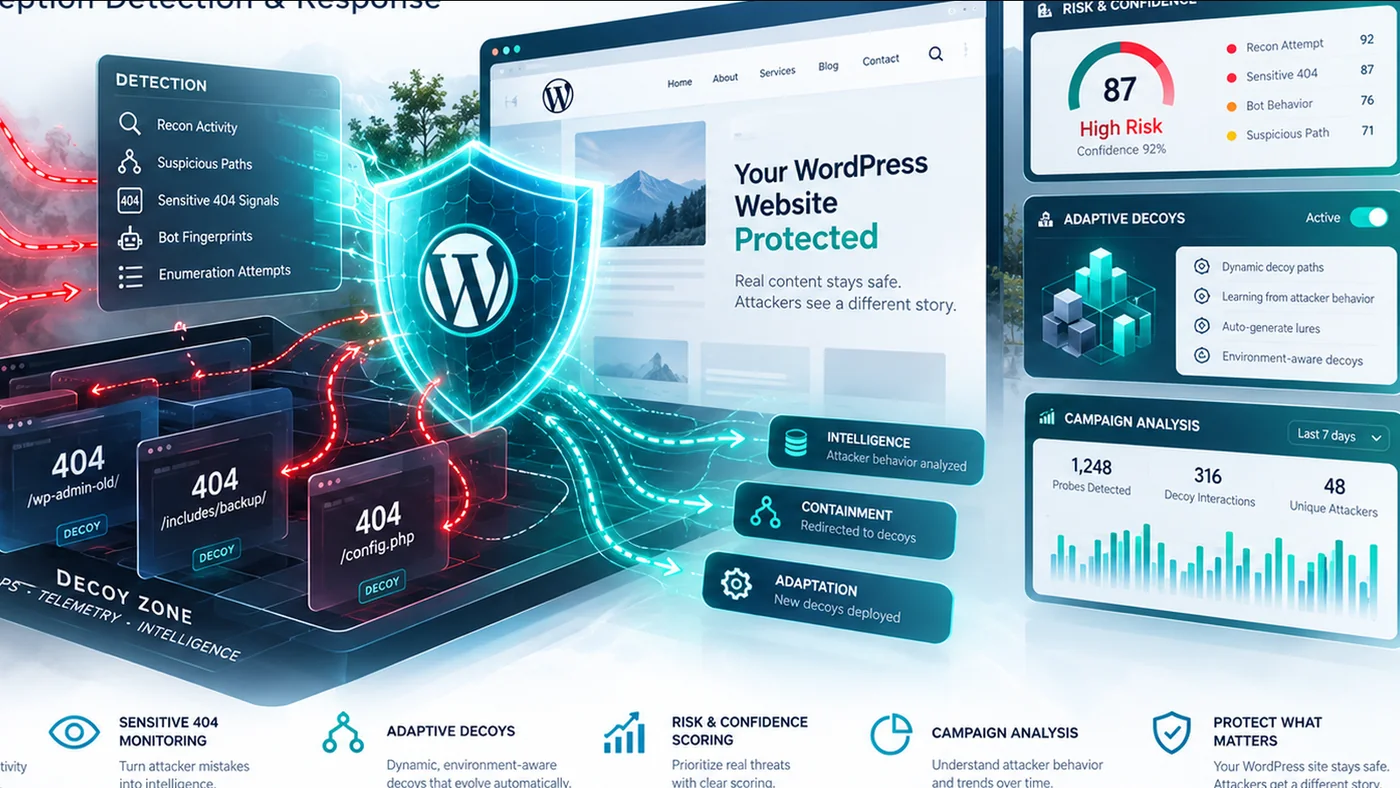
WHAT IS HAPPENING? →ReconやSensitive 404を早期検知し、Risk / Confidence / Campaign / Evidenceへつなぎます。
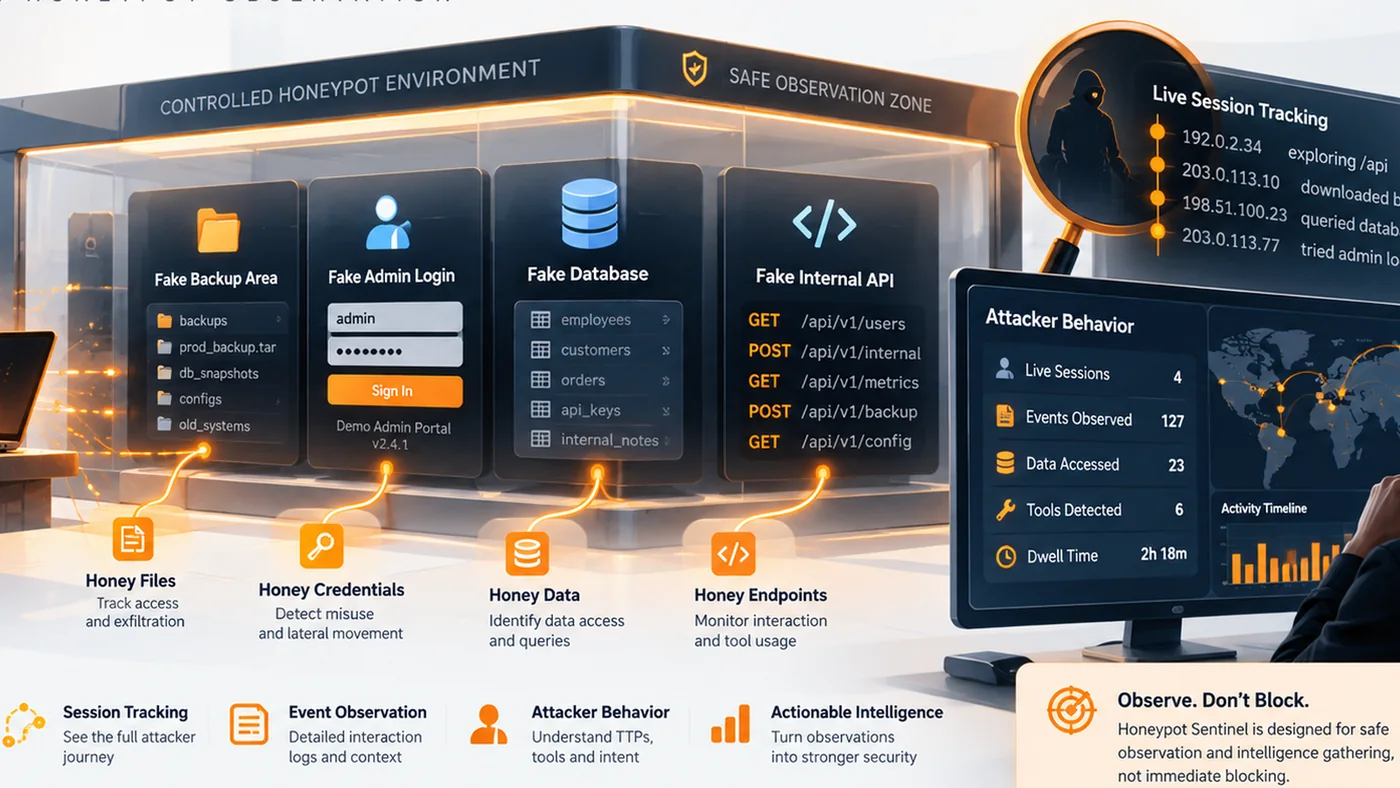
IS IT HOSTILE? →Fake Backup / Admin / DB / APIへ入った攻撃者を、Honey TokenとSessionで安全に観測します。
WHAT WILL THE ATTACKER DO? →Web shell、Canary、ファイル改変、暗号化兆候、Agent停止を相関し、侵入の流れを早期警戒します。
BEFORE DAMAGE SPREADS →
アクセス履歴・Traffic・Engagement・Network・Securityを可視化。管理者画面では完全IPを確認でき、同一IPの反復アクセスを集計し、手動遮断・解除から閾値ベースの自動遮断へ段階的に移行できます。
/db.sql、.env、wp-config backup等の探索をSensitive 404 Intelligenceとして分類。RiskとConfidenceを分離し、Adaptive Decoy、Campaign、Evidenceへつなげます。
物理的な本番データを置かず、Fake Backup / Admin / Database / Internal APIを仮想構築。罠の中では即遮断せず、Session Timelineから攻撃者の次の行動を理解します。
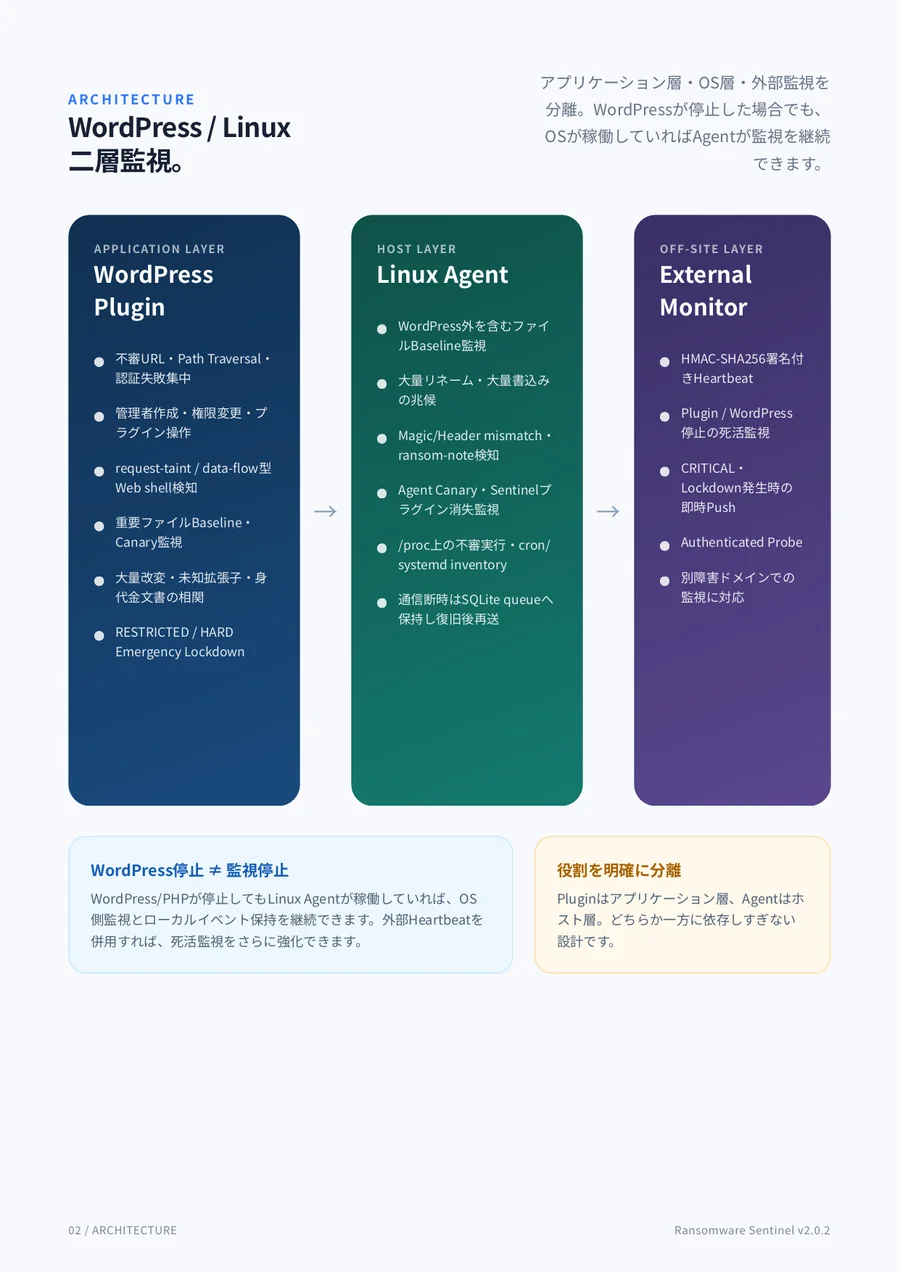
WordPress Plugin、Linux Agent、任意のExternal Monitorを分離。Web shell、権限変更、ファイル改変、Canary破壊、大量変更、未知拡張子、身代金要求文書、Agent停止を単発ではなく「一連の攻撃兆候」として相関します。
Ransomware SentinelはEDR、アンチウイルス、バックアップ、WAF、MFA等を置き換えるものではなく、WordPressとLinuxホストの早期警戒センサーとして補完します。
4製品を一つに結合しません。役割・DB・設定・障害ドメインを分けることで、監視と防御の相互干渉を抑えます。
Traffic / IP / Geo / Securityを観測し、IP制御を担当。
Recon / Risk / Decoy / Evidence。攻撃意図の検知と応答。
Trap / Session / Honey Token。Observation Zoneで行動を観測。
WordPress / Linux / External Monitor。侵害後の改変兆候を早期警戒。
観測 → 検知 → 学習 → ホスト監視 → 手動制御 → 段階的自動化の順で導入します。
AccessScopeでTraffic・IP・404・反復アクセスを可視化。
Deception GuardでRecon・Risk・Confidenceを評価。
Honeypot Sentinelで攻撃者のTrap内行動を観測。
Ransomware SentinelでWordPress / Linuxの改変兆候を相関。
Block / Unblockや必要時Lockdownで運用ルールを確立。
実測に基づき閾値、Cloudflare、自動遮断を段階適用。
4製品は独立して導入できます。まず監視のみで実測し、誤検知・正常アクセス・運用担当範囲を確認してから防御を強化します。
製品画面イメージはIllustrative Product Visualizationです。実際の表示項目・数値・利用可能機能は導入バージョンと設定により異なります。